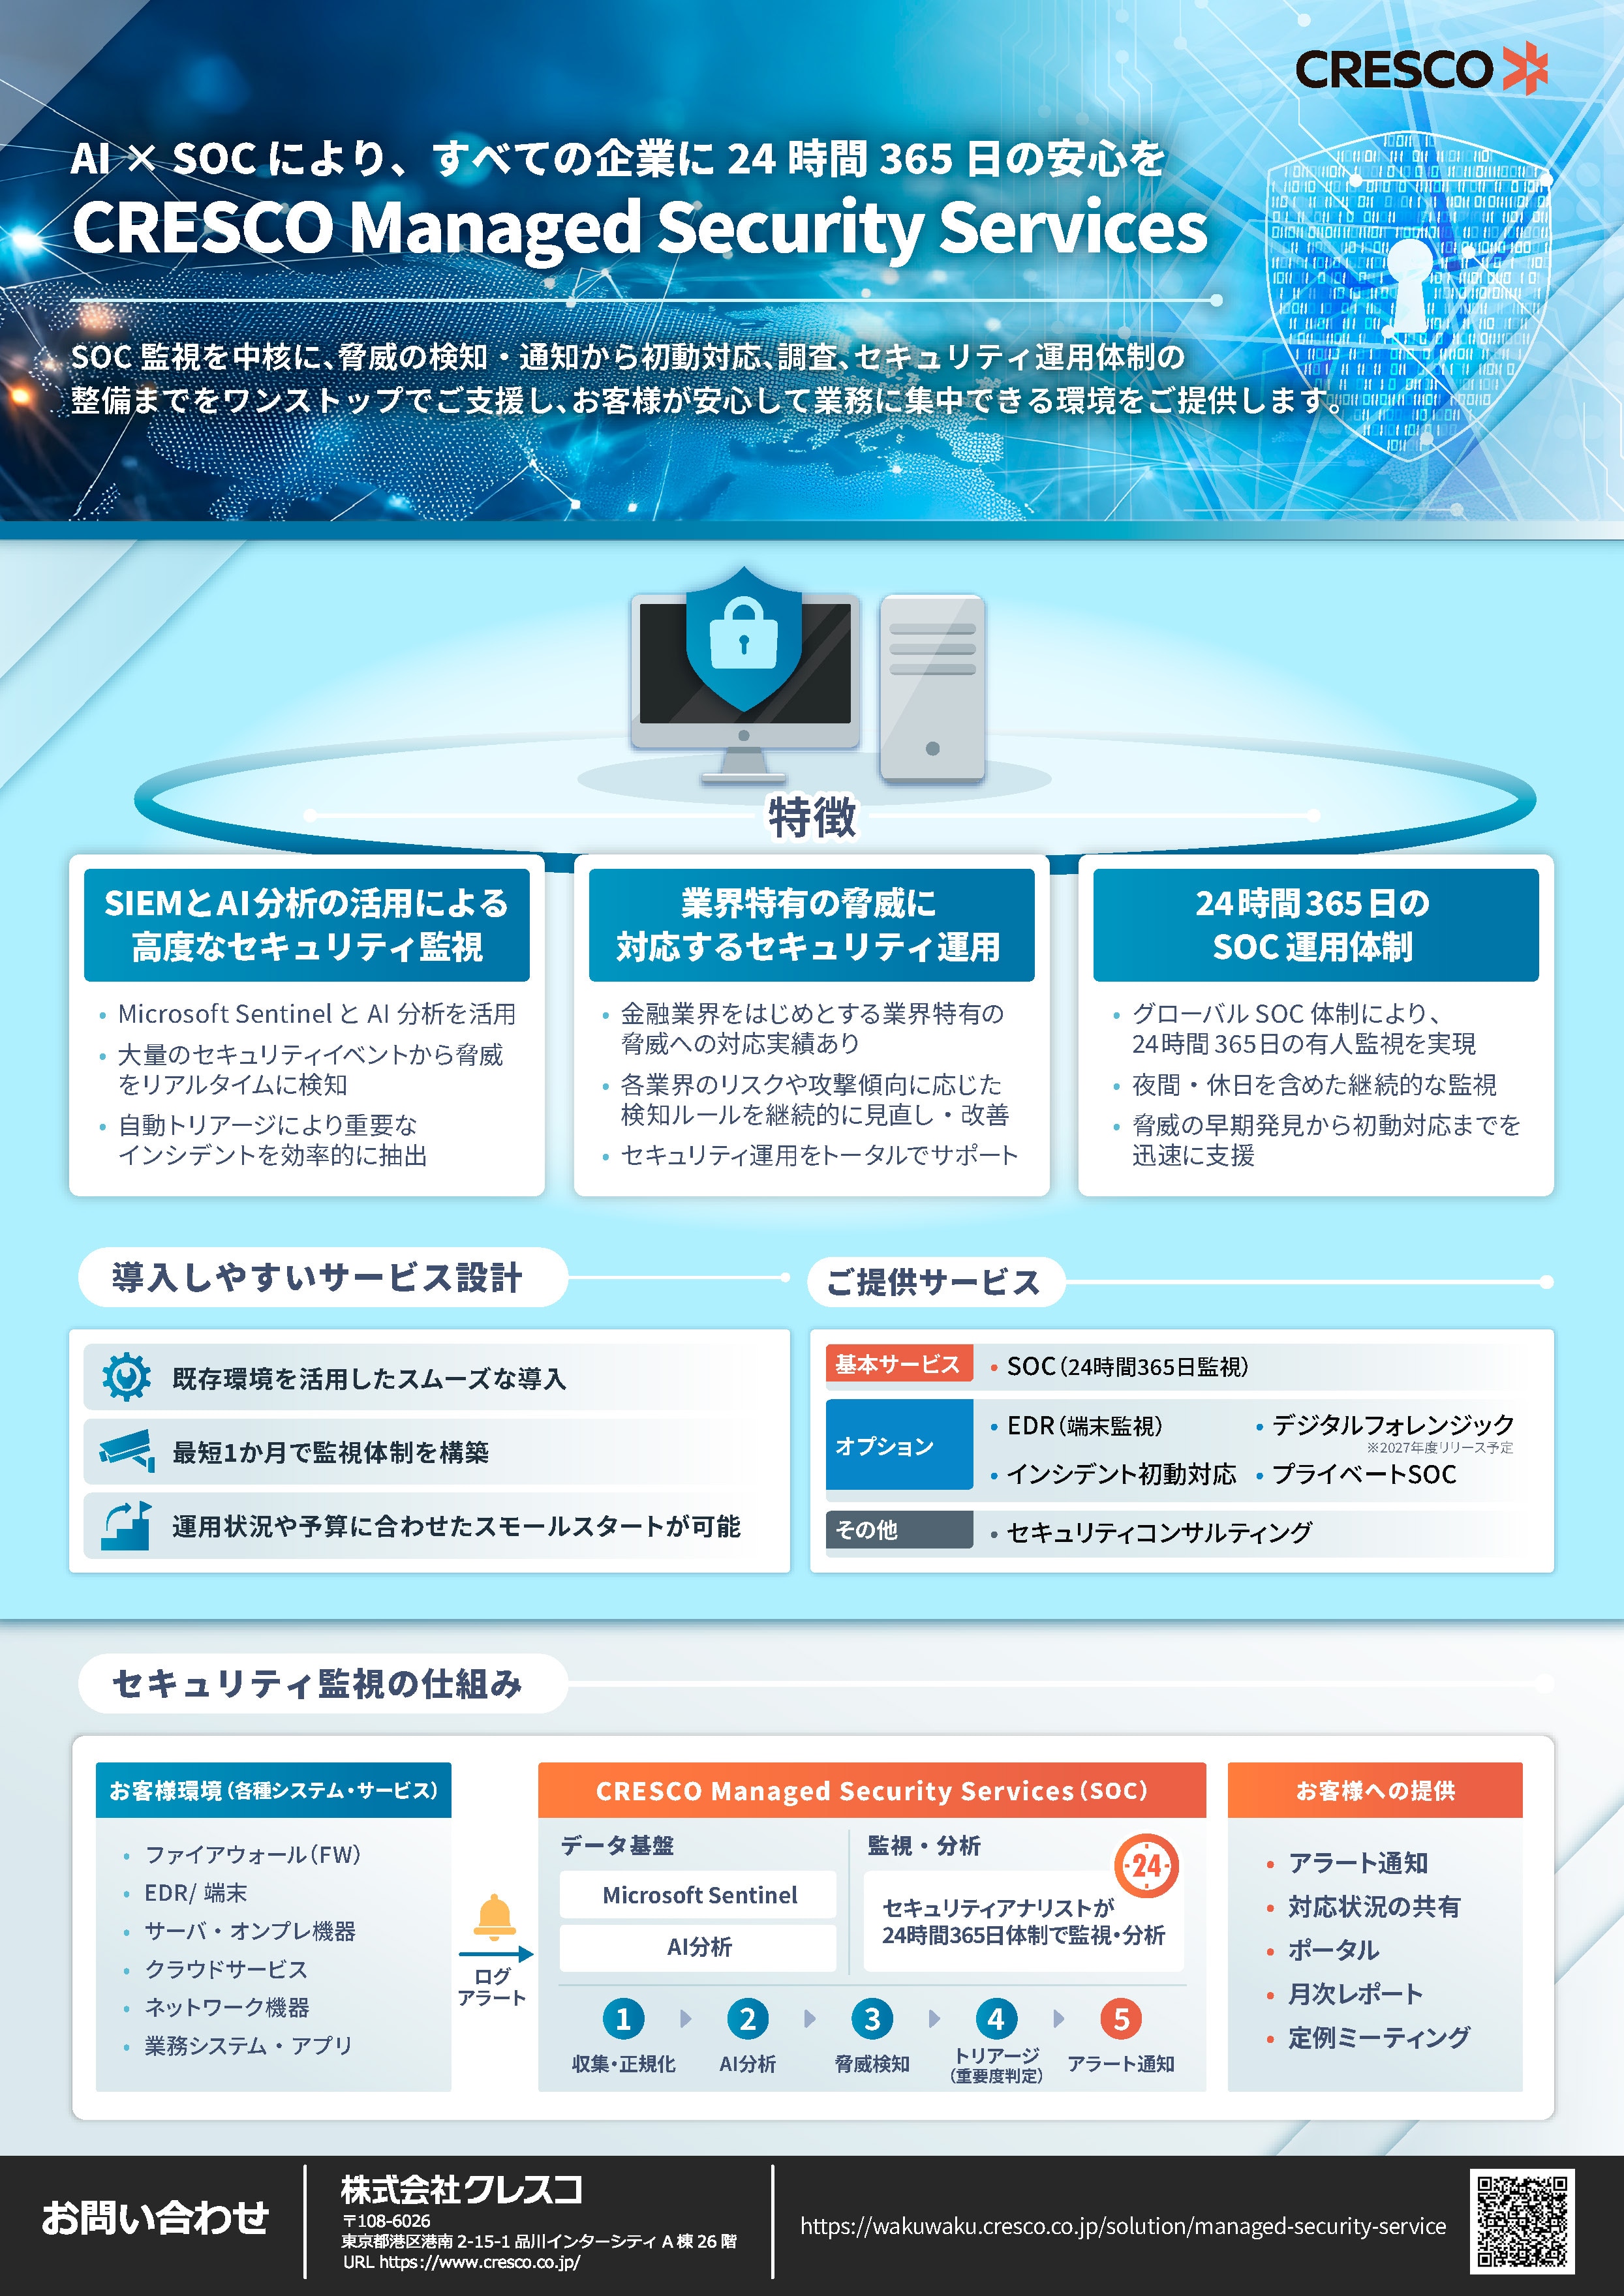
AI × SOC により、すべての企業に24時間365日の安心を
CRESCO Managed Security Services
SOC監視を中核に、脅威の検知・通知から初動対応、調査、セキュリティ運用体制の整備までを
ワンストップでご支援し、お客様が安心して業務に集中できる環境をご提供します。
ワンストップでご支援し、お客様が安心して業務に集中できる環境をご提供します。
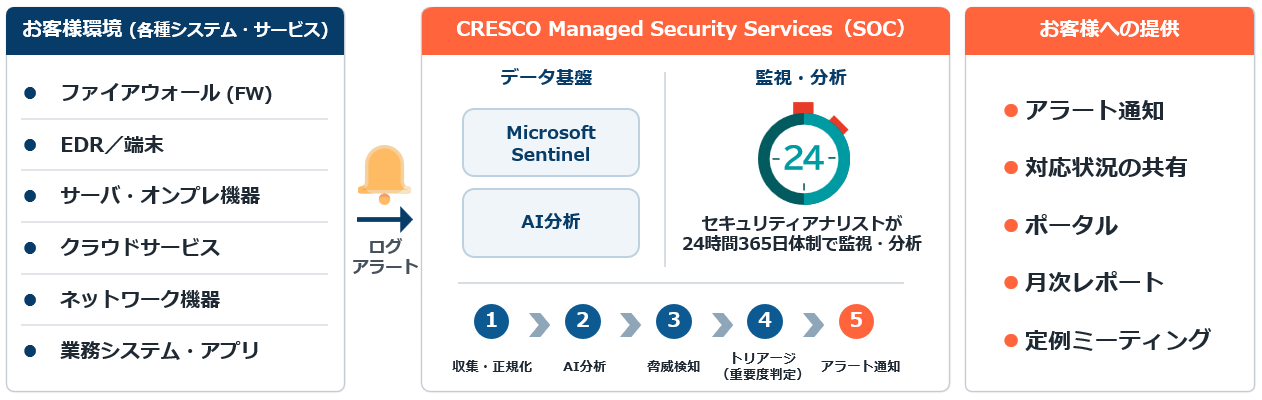
基本サービス SOC(24時間365日監視) | ログ監視・AIログ分析・インシデント検出と通知を提供。日本語・英語・ベトナム語によるサポートに対応します。 お客様向けポータルを標準提供 し、検知状況や対応履歴、月次レポートをいつでも確認できます。 |
|---|---|
オプション EDR(端末監視) | エンドポイントの挙動を継続的に監視し、マルウェア感染や不審な操作、内部不正の兆候を早期に検知します。 SOC監視と連携 することで、端末レベルの脅威発見から調査・対応までを迅速に実施し、被害拡大の抑制を支援します。 |
オプション インシデント初動対応 | セキュリティインシデント発生時に、状況把握から封じ込め、影響範囲の確認、関係者への報告までを迅速に支援します。 豊富な対応経験を持つアナリストが初動対応をサポート することで、お客様の負荷軽減と事業影響の最小化に貢献します。 |
※2027年度リリース予定 オプション デジタルフォレンジック | インシデント発生後に侵入経路や原因、影響範囲を詳細に調査します。ログや端末情報などの証跡を分析し、 再発防止に向けた課題を整理 するとともに、関係者向け報告や原因分析に必要な 報告書作成を支援 します。 |
オプション プライベートSOC | お客様専用のSOC環境を構築 し、監視ルールや運用フローを個別要件に合わせて設計・運用します。高いセキュリティ要件や独自の運用ポリシーにも柔軟に対応し、きめ細かな監視サービスを提供します。 |
その他 セキュリティコンサルティング | セキュリティ戦略の策定からリスクアセスメント、ルール整備、教育・訓練まで幅広く支援します。各種ガイドラインや業界規制への対応もサポートし、 組織全体のセキュリティ成熟度向上 に向けて継続的に伴走します。 |
※この他に、PoCやサイバー攻撃可視化サービスなどもご用意しておりますので、まずはお問合せください。
※ Microsoft Sentinel以外にも、Sumo LogicなどのSIEM製品に対応した「MSS for SIEM」を提供しています。
ログ収集
AI分析(SIEM)
専門家による通知・対応

© 2026 CRESCO LTD.
